INCIDENT RESPONSE MANAGEMENT
WAS BEDEUTET INCIDENT RESPONSE?

Incident Response ist die Reaktion eines Unternehmens auf IT-Sicherheitsvorfälle und umfasst alle technischen und organisatorischen Maßnahmen zur raschen Abwehr und Eindämmung einer Bedrohung, um den Schaden möglichst gering zu halten.
Cyberkriminelle werden immer neue Wege finden, um in Netzwerke einzudringen und diese zu infizieren. Ein gut konzipierter und erprobter Plan zur Reaktion auf Vorfälle kann jedoch die Erfolgsrate und die Höhe des Schadens erheblich verringern.
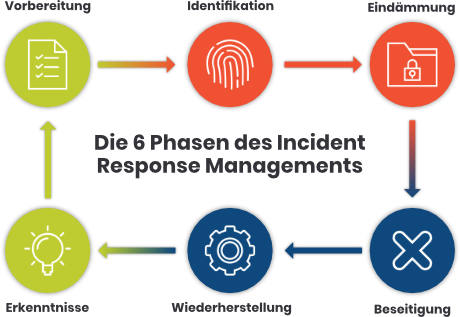
DIE SECHS PROAKTIVEN MASSNAHMEN IM INCIDENT RESPONSE MANAGEMENT
Risikobasierter-Ansatz: Jedes Unternehmen muss die schützenswerten Informationen und ihren Schutzbedarf kennen.
SCHUTZBEDARF
Angriffsfläche verringern: Basis dafür bieten ein ISO 27001 Security Audit und regelmäßige Penetration Tests.
ANGRIFFSFLÄCHE
Erstellung eines formalen, generischen Prozesses zur Handhabung von Security Incidents.
PROZESSE
Etablierung eines handlungsfähigen und einsatzbereiten Security Incident Response Teams.
TEAM
Regelmäßige Security Awareness Schulungen für das gesamte Personal.
AWARENESS
Bei einem Vorfall darauf achten, dass digitale Spuren nicht durch Interaktion mit den Systemen vernichtet werden.
DATENBASIS
INCIDENT-RESPONSE-MODULE SCHRITT FÜR SCHRITT ZUM INCIDENT RESPONSE MANAGEMENT
BEREITEN SIE SICH VOR
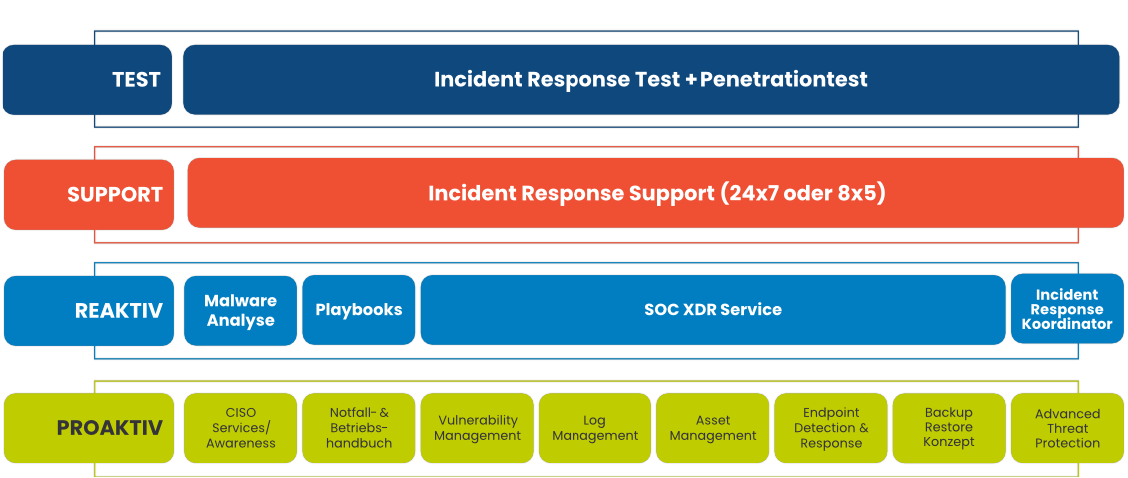
Wir zeigen Ihnen, wie Sie bei einem Cybercrime-Vorfall effizient vorgehen können – im Bereich Notfallmeldung, Eindämmung und Wiederanlauf. Im Ernstfall müssen die Abläufe sitzen und es darf keine Zeit für Diskussionen verloren gehen. Die wichtigsten Entscheidungen müssen im Vorfeld getroffen werden. Unter dem Motto: "Die Feuerwehr ersetzt nicht den Brandschutz!“